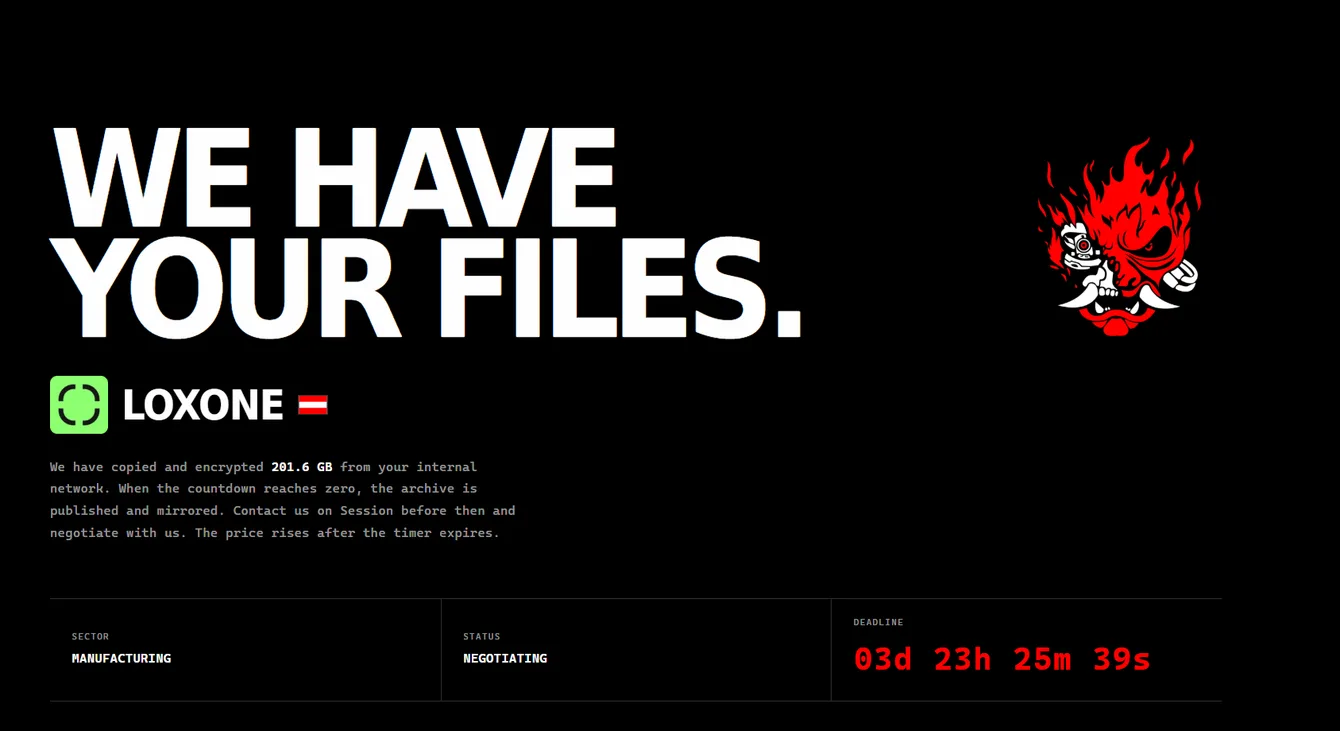
Rakouský výrobce chytrých domácností Loxone se stal obětí ransomwarového útoku. Než se kolem toho vyrojí stejné množství teorií jako loni kolem údajného „backdooru“ v ESP32, podívejme se, co se opravdu ví. Váš Miniserver v bezpečí je a kritická chyba v PHP s útokem nesouvisí.
Co se stalo
V neděli 18. října Loxone zachytil útok na interní IT. K útoku se přihlásila ransomwarová skupina SAMURAI. Tvrdí, že odnesla zhruba 200 GB dat, a vyhrožuje jejich zveřejněním. Útočníci navíc změnili titulní stránku webu Loxone, takže o útoku se dozvěděli i běžní návštěvníci.
Podle vedení firmy přišel útok přes jeden z webových serverů. Přesnou cestu útoku Loxone z bezpečnostních důvodů nezveřejňuje. Tvrdí ale, že ji identifikoval a uzavřel. Firma informovala úřady, přizvala externí forenzní specialisty a na řešení nonstop pracuje 25členný tým.
Co uniklo
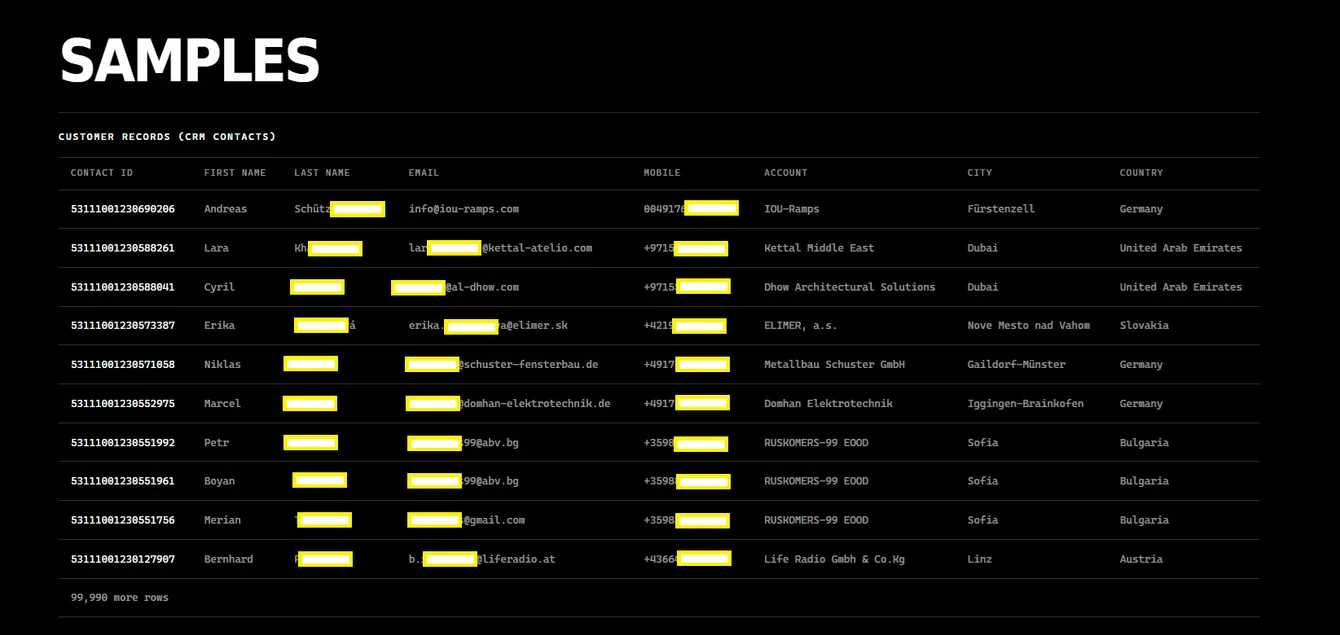
Podle Loxone jde hlavně o:
- kontaktní údaje partnerských firem, tedy převážně elektroinstalatérů,
- požadavky na technickou podporu,
- údaje uchazečů o práci.
Část dat je podle firmy zastaralá. Platební karty ani bankovní údaje dotčené nejsou. Lidi, jejichž data prokazatelně unikla, Loxone kontaktuje e-mailem.
Jedna věc stojí za pozornost. Loxone prošel historii podpory a hledal případy, kdy mu partneři nebo zákazníci poslali přístupové údaje k instalaci v otevřeném textu. Pokud jste někdy do ticketu napsali heslo k Miniserveru, změňte ho.
Jakou máte domácí automazaci?
Co zasaženo není
Miniserver funguje lokálně. K provozu nepotřebuje servery Loxone ani internet a uživatelské účty má uložené u sebe, ne v cloudu výrobce. Útok na firemní CRM se tak k řízení vaší budovy nemá jak dostat.
Loxone také uvádí, že Remote Connect, Exosphere, cloud mailer a push notifikace běží na oddělené infrastruktuře a zasažené nebyly. Totéž platí pro účty na loxone.com. Firma navíc zkontrolovala celou kódovou základnu a podle ní nebyla kompromitována. Software podepsaný Loxone tedy opravdu pochází od Loxone.
A co s tím má společného PHP?
Nic. Ani vy, ani váš Miniserver.
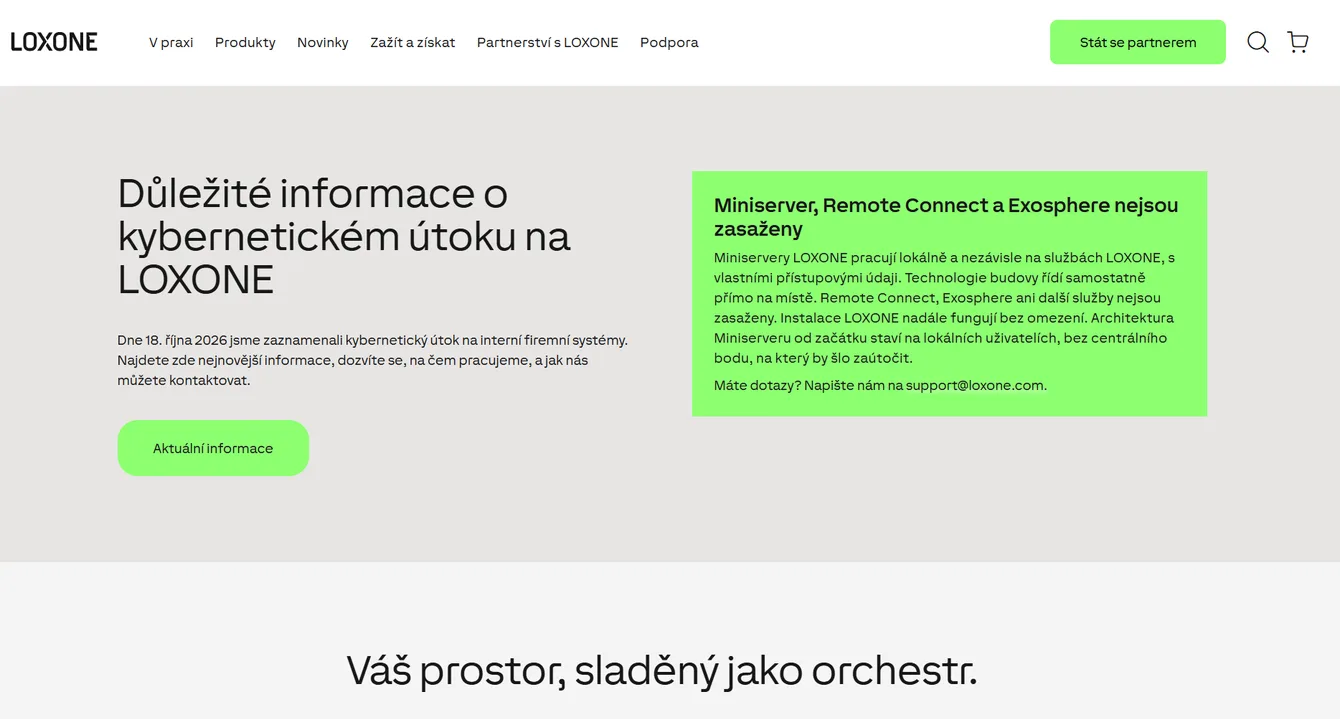
Na oficiálních stránkách Loxone se objevila zmínka o kritických chybách v PHP a některá fóra je hned spojila s útokem. Útok ale proběhl 18. října, chyby v PHP komunita oznámila až 20. října. Loxone kvůli nim jen odložil zveřejnění obnoveného webu, e-shopu a Partner Portalu, dokud nenainstaluje záplaty. Nic nenasvědčuje tomu, že by útok s PHP souvisel.
Pokud Loxone doma používáte, PHP vás nemusí zajímat. Týká se webových serverů, ne Miniserveru. Jestli ale provozujete vlastní web na PHP, například WordPress, aktualizujte. To platí bez ohledu na Loxone.
Ať z toho není druhý backdoor v ESP32
V březnu 2025 obletěla svět zpráva o „skrytém backdooru“ v čipech ESP32. Bezpečnostní firma Tarlogic na konferenci RootedCON v Madridu představila 29 nezdokumentovaných HCI příkazů v Bluetooth firmwaru čipu. Titulky z toho během pár hodin udělaly zadní vrátka v miliardě zařízení. Ve skutečnosti šlo o ladicí příkazy pro vývojáře, které nejdou vyvolat na dálku. Útočník by potřeboval přístup k HCI rozhraní, tedy fyzický přístup nebo vlastní kód už spuštěný v zařízení. Navíc se to týkalo jen původního ESP32, ne řad S, C a H. Tarlogic nakonec sám přeformuloval „backdoor“ na „skrytou funkci“, problém dostal označení CVE-2025-27840 se střední závažností a Espressif přislíbil softwarovou opravu, která příkazy odstraní.
U Loxone hrozí podobný scénář: „hackli Loxone, takže mi někdo může otevřít dům“. Podle všeho, co je zatím známé, to není pravda. Unikla firemní data, ne přístup k domácnostem.
Mohli ukrást klíče k serverům?
Vyloučit se to nedá a Loxone to ani nevyvrátila. Firma uvádí, že po útoku nově nastavila nebo vyměnila všechny autentizační mechanismy, napadené rozhraní CRM postavila znovu od základu a prověřila propojení s dodavateli. To se běžně dělá právě ve chvíli, kdy k tomu možná mohlo dojít. Prostě – jistota je jistota.
Jednu nepřímou stopu navíc máme. E-mail od skupiny SAMURAI odešel z adresy noreply@loxone.com a prošel kontrolou DKIM. Útočníci tedy měli přístup k legitimnímu odesílání firemní pošty, ať už přes poštovní server, nebo přes přístupové údaje k němu.
U podepisování softwaru Loxone tvrdí, že software s jeho podpisem opravdu pochází od něj. Výslovně ale nepíše, že podpisové klíče nebyly na zasažených systémech.
Navíc, kdyby hackeři (správněji ale crackeři – to jsou ti špatní 🙂 ) měli přístup k serverům, nejspíš by to zveřejnili na samotné webové stránce aby „své dílo“ ohodnotili více.
Vzorek dat lze stále k nalezní na web.archive.
Na co si dát pozor
Skutečné riziko teď představuje phishing. Útočníci mají kontakty na partnery a podle uživatelů z loxforum.com dokonce rozeslali e-mail z adresy noreply@loxone.com, který prošel kontrolami SPF, DKIM i DMARC. Lze tedy čekat podvodné e-maily, které budou vypadat velmi věrohodně.
- Oficiální e-maily chodí jen z domény @loxone.com. Pozor na podobné domény typu @loxon.com nebo @luxone.com.
- Bankovní spojení Loxone se nezměnilo. Výzvu k platbě na nový účet ignorujte.
- Loxone po vás nikdy nebude chtít heslo e-mailem, telefonem ani SMS.
- Pokud jste někdy sdíleli heslo k Miniserveru e-mailem nebo v ticketu, změňte ho.
- Servisním technikům zakládejte samostatné a časově omezené účty místo sdílení administrátorského hesla.
Co Loxone mezitím udělal
Logistika a expedice opět běží, podpora odpovídá na support@loxone.com. Loxone Config dostal dvoufaktorové ověřování (verze 17.2.10.21), zatím v testovací fázi. Testovací verze s 2FA běží i pro Partner Portal a Exosphere. Podle firmy nebyl zaznamenán žádný incident na zákaznických instalacích.
Zdroje
Loxone: Informace o kybernetickém útoku
heise.de: Loxone ist Opfer eines Cyberangriffs
ooe.ORF.at: Cyberattacke auf Loxone
loxforum.com: Loxone möglicherweise gehackt?


Žádné sociální komentáře k dispozici.