Hardwarovou peněženku si kupujete hlavně proto, abyste nemuseli věřit počítači, telefonu ani burze. Co když ale nemůžete věřit ani té krabičce? V peněženkách Ledger a nově i Trezor se našla deska s LTE modemem, která z displeje opíše seed frázi a pošle ji útočníkovi.
Co se stalo
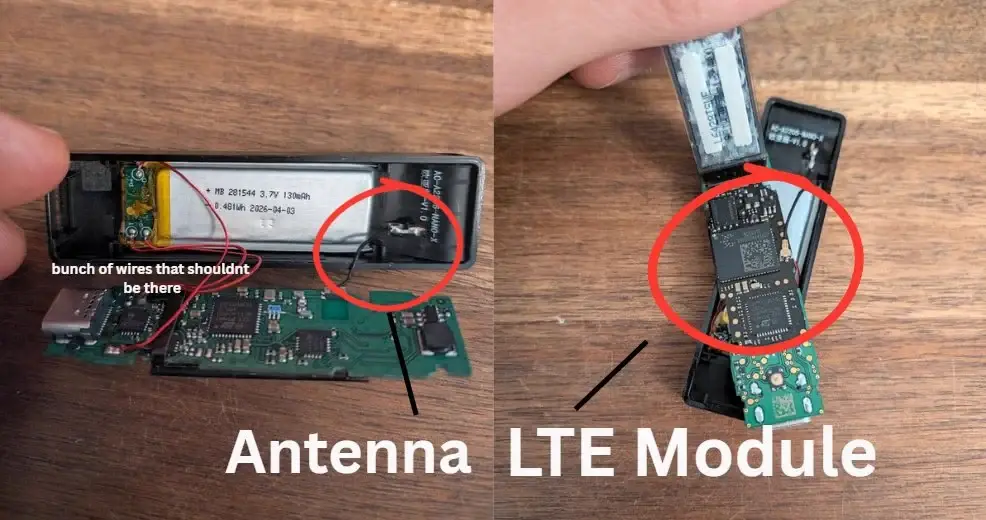
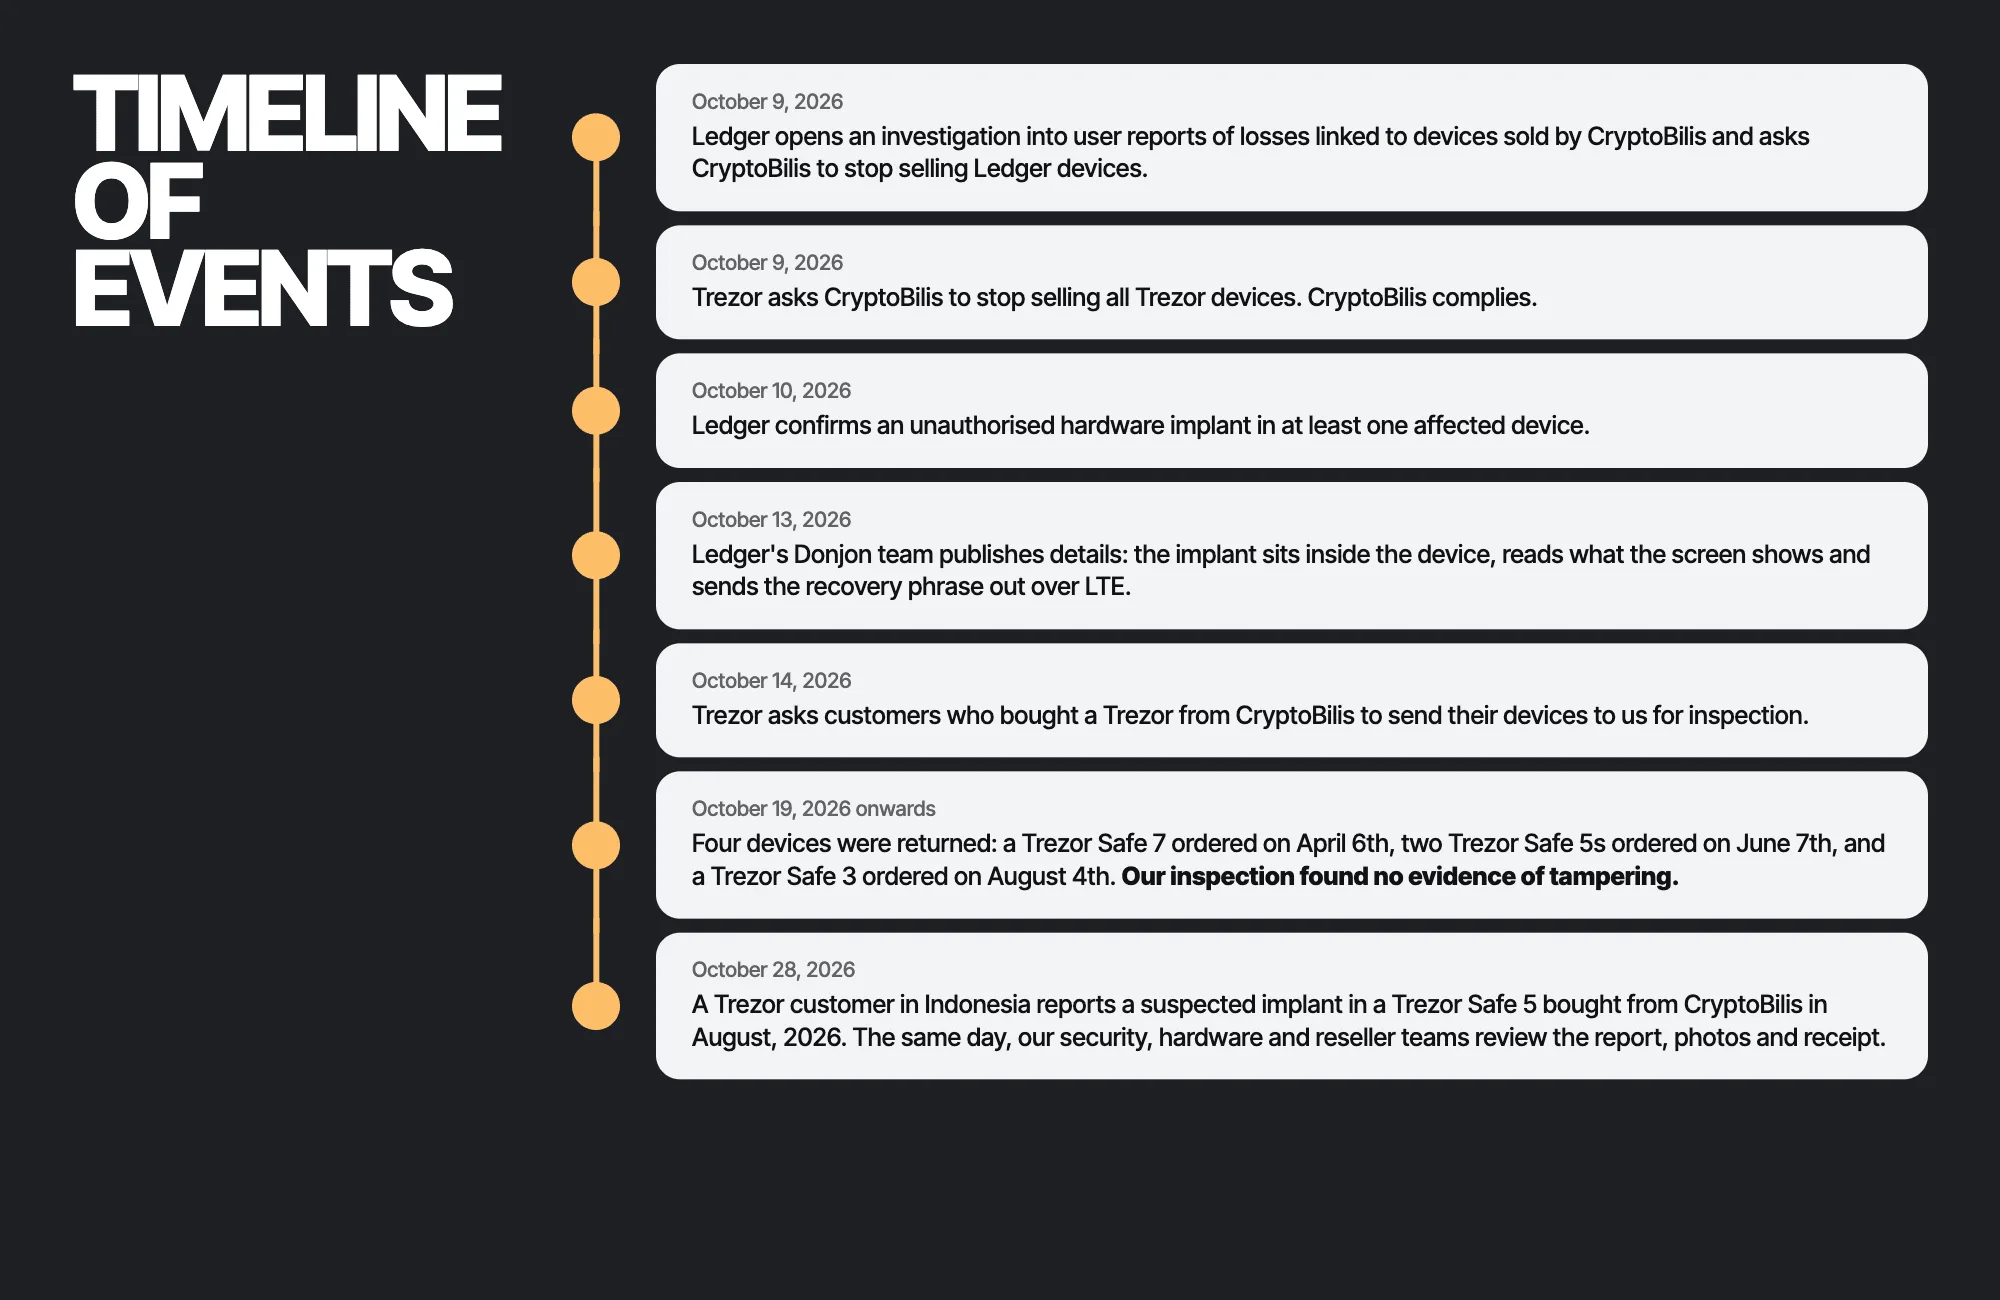
Začalo to u Ledgeru. Ten 9. října začal vyšetřovat ztráty u zákazníků, kteří nakoupili kryptopeněženku u CryptoBilis, autorizovaného prodejce v jihovýchodní Asii. O den později potvrdil v zařízení jednoho z nich cizí hardware.
On-chain analytici odhadují ukradené prostředky na 86 až 103 milionů dolarů. Ledger žádné číslo nepotvrdil.
Pak se to rozjelo. MediaMarkt Saturn stáhl Ledgery z prodeje, když zákazník v Německu našel implantát ve dvou kusech ze dvou různých poboček. Mark Karpelès, bývalý šéf burzy Mt. Gox, rozebral Ledger Flex koupený na letišti v Singapuru. Uvnitř taky. Ledger nakonec požádal prodejce v sedmi asijských zemích, ať zboží stáhnou z regálů.
Trezor taky
Český Trezor vyřadil CryptoBilis ze sítě prodejců hned 9. října. Na čtyřech kusech od zákazníků nic nenašel.
Pak 28. října přišlo hlášení od zákazníka z Indonésie. Trezor Safe 5 koupený v srpnu přes tržiště Tokopedia, mezi základní deskou a displejem deska navíc s mobilním modulem a anténou.
Trezor zařízení zatím nemá v laboratoři, hlášení ale bere jako věrohodné. Kdo koupil jakýkoli Trezor u CryptoBilis od března 2026, má převést prostředky a dostane nový kus nebo voucher. Žádnou ztrátu zatím nikdo nenahlásil.
Co je na desce
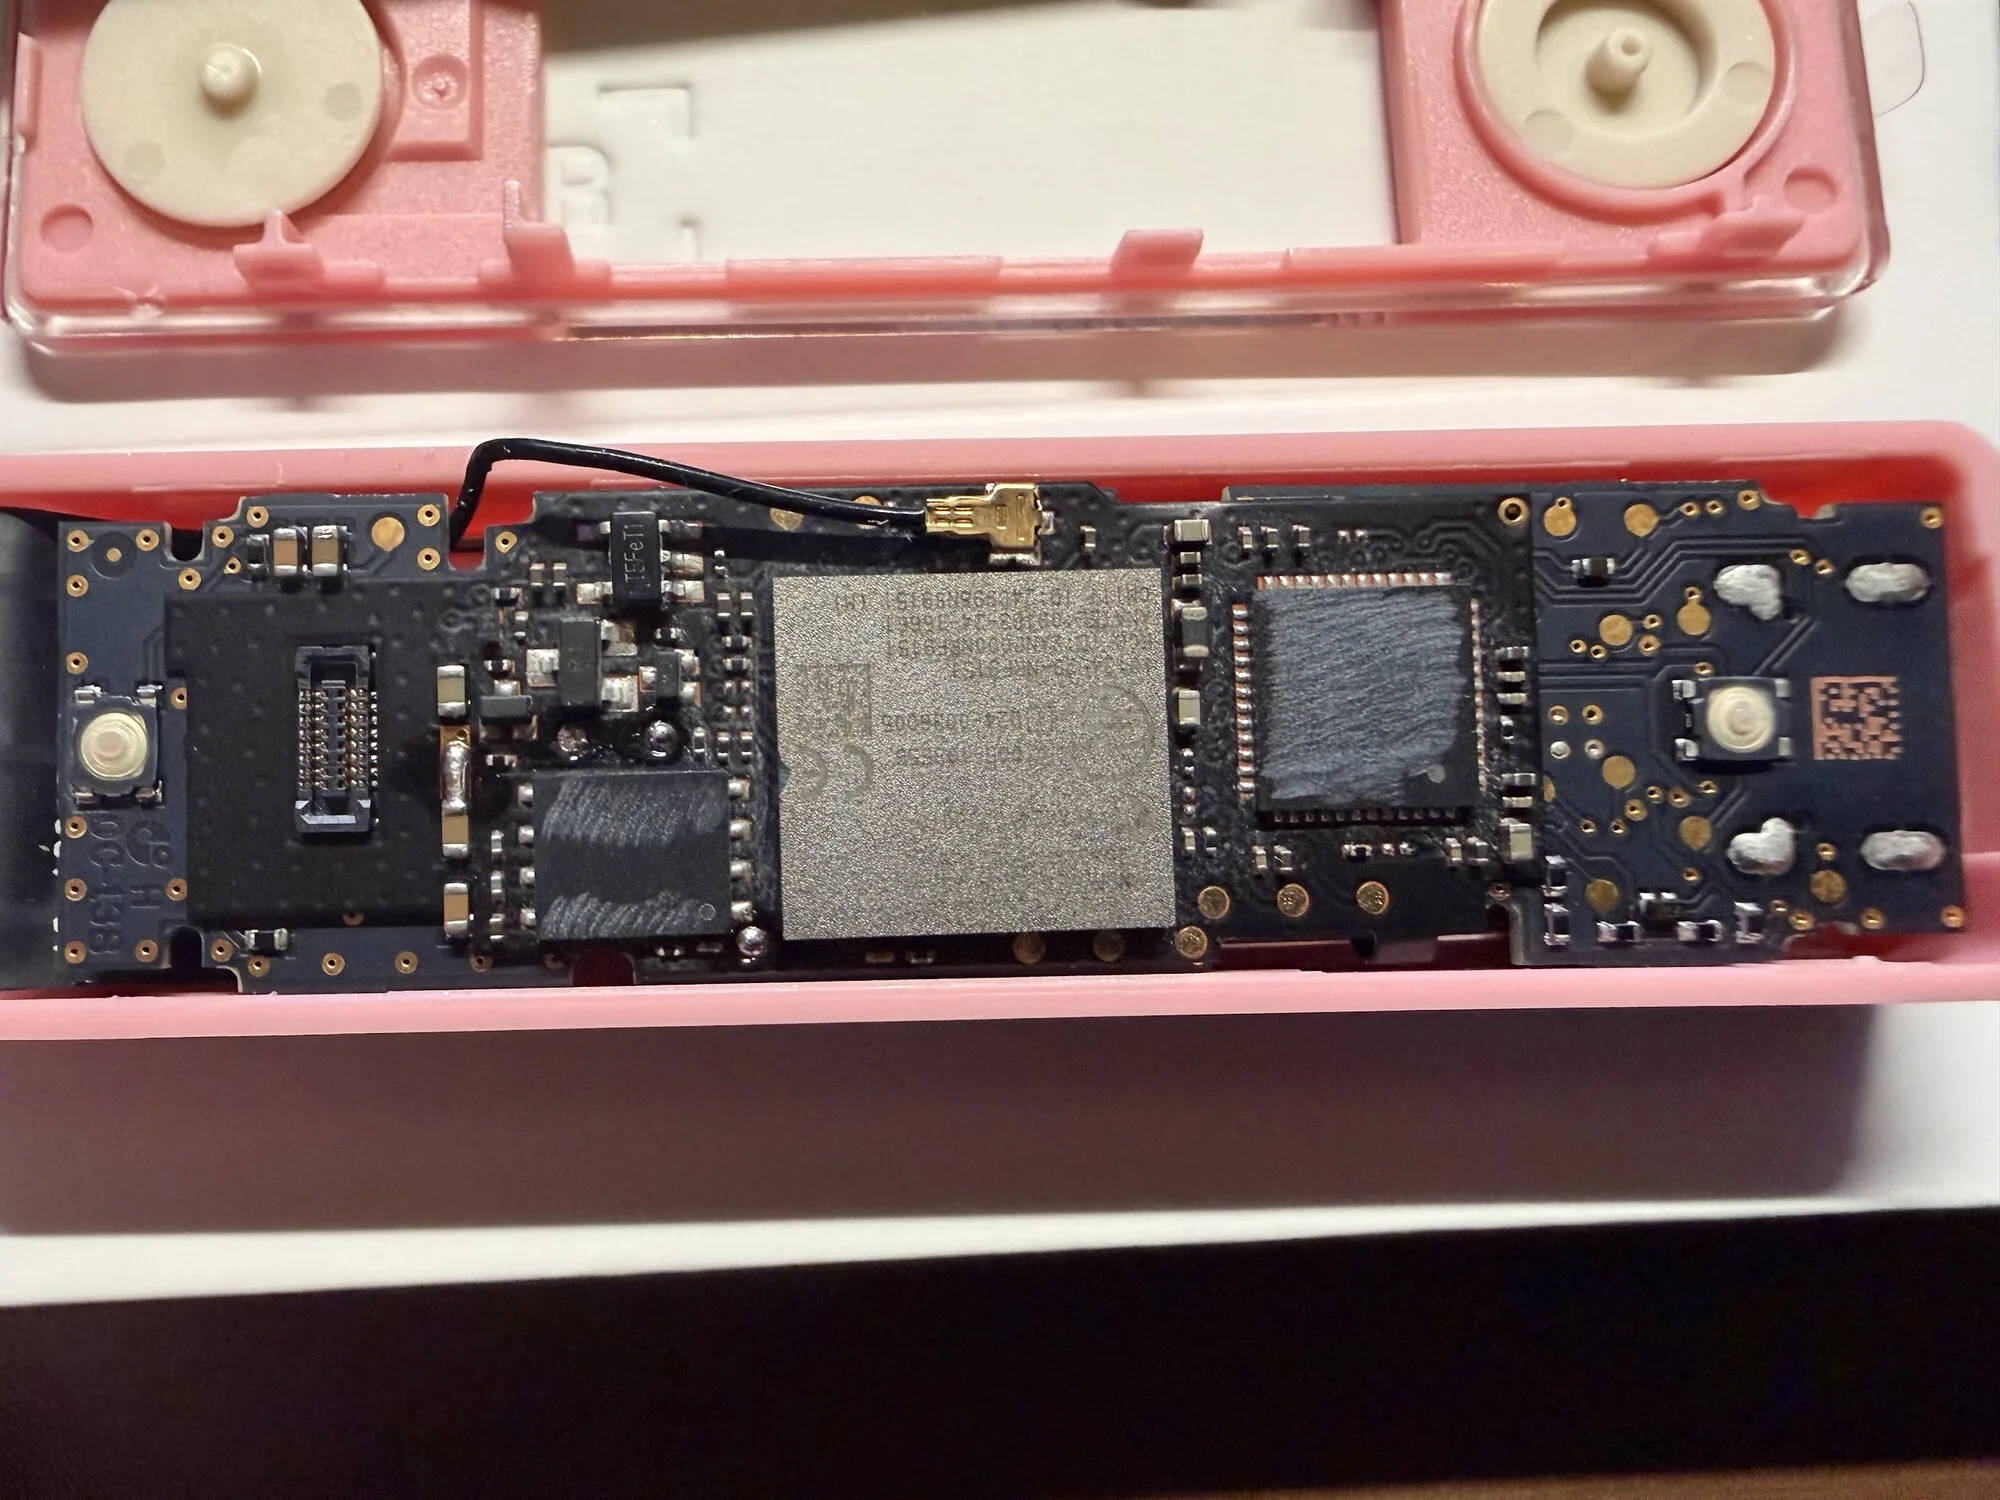
Teď to, co bastlíře zajímá nejvíc. Nejlépe implantát zdokumentovali v Tibane Labs na dvou kusech Ledger Nano X, které koupili přes japonský Amazon a Yahoo! Auctions. Ledger sám typy součástek nezveřejnil, níže je tedy to, co našli oni.
| Součástka | Typ | Poznámka |
|---|---|---|
| Mikrokontrolér | ST STM32G431KBU6 (Cortex-M4, 128 KB flash, UFQFPN-32) | v novější verzi odbroušené značení |
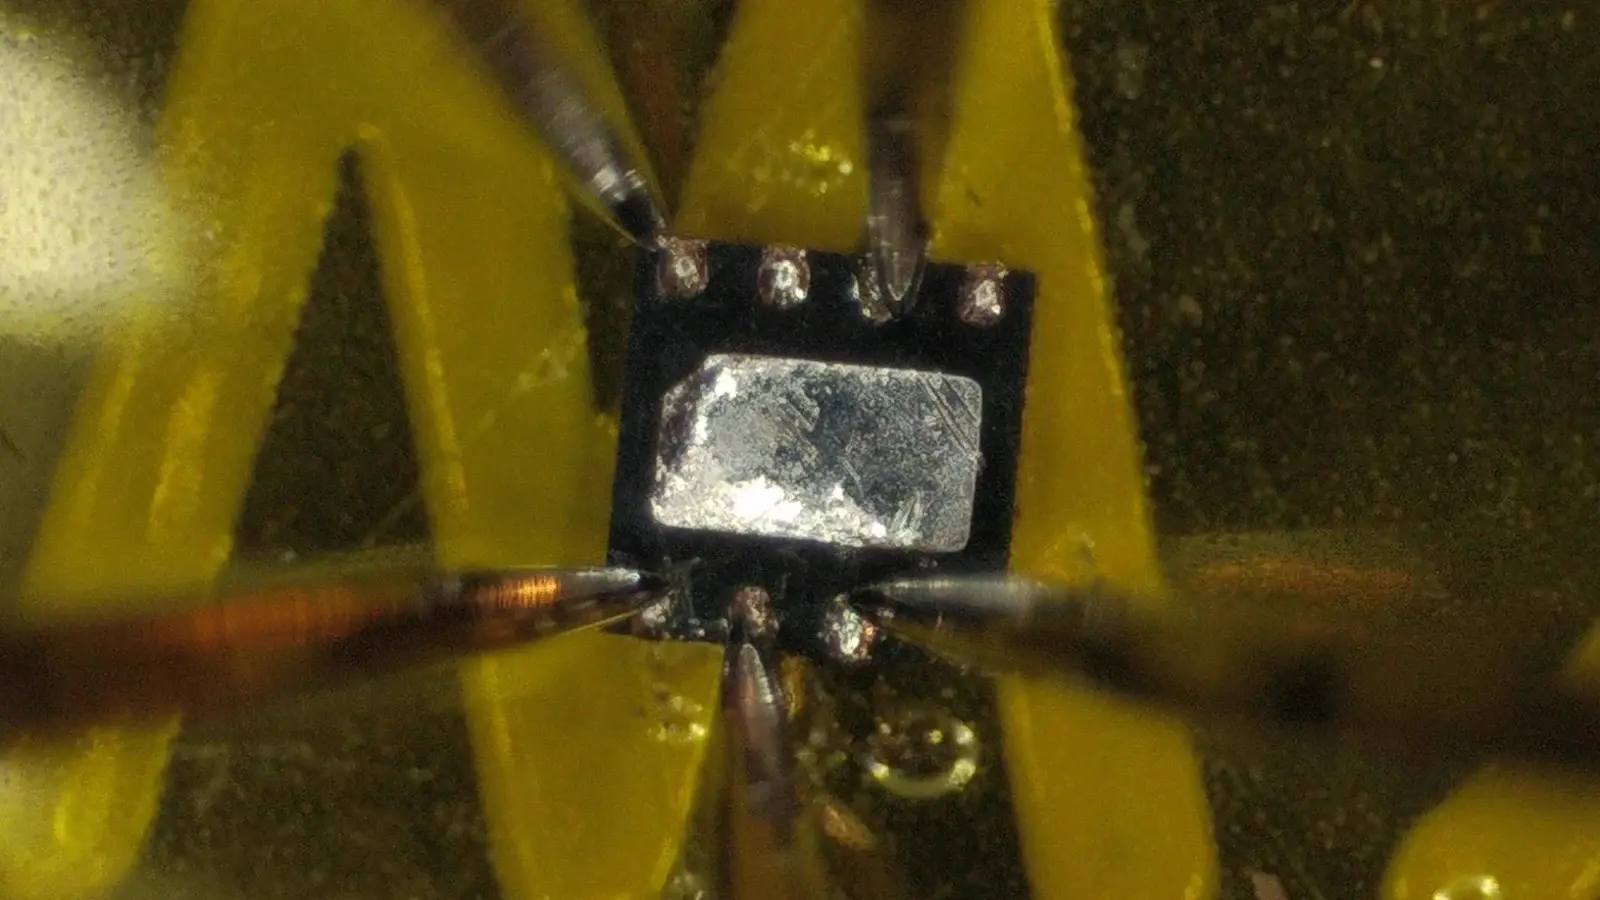
| eSIM | čip 2 × 2 mm s 8 ploškami | předem nahraný profil, odbroušené značení |
| Mobilní modul | stíněný LTE modul, u jednoho kusu Nordic nRF9151 | LTE-M a NB-IoT |
| Anténa | drátová smyčka nebo tvar L | štítek „Eurasia version“ |
| Baterie | menší náhradní článek (starší verze) | napájí implantát i peněženku |
| Plošný spoj | flex DPS z panelizované výroby | objednaná z výroby, ne ruční práce |
Kdo někdy dělal s STM32, asi zná STM32G431 jako levný Cortex-M4 na 170 MHz. Na čtení pár obrazovek a ovládání modemu má výkonu na rozdávání. nRF9151 od Nordicu je IoT modem pro LTE-M a NB-IoT s vlastním Cortex-M33. Poslat 24 slov je pro něj hračka.
Kombinace STM32 a LTE modulu je mimochodem tak běžná, že na ní ST před lety postavilo i vývojovou desku P-L496G-CELL02. Jen asi nepočítalo s tímhle použitím 🙂
Štítek na anténě hlásí „Eurasia version“, takže existují regionální varianty pro různá LTE pásma. Značení jedné součástky končí „v1.1“. Někdo je tedy vyrábí sériově a vydává nové verze.
Jak čte displej
Implantát je připojený na SPI sběrnici mezi Secure Elementem a OLED displejem. Čte stejná data jako displej, k tomu stisky tlačítek, a slova skládá pixel po pixelu.
Žádné OCR ani AI. Font je pevný a slova pocházejí ze seznamu 2048 slov BIP39, takže stačí porovnat bitmapu s předlohou.
Secure Element zůstává netknutý, firmware taky, transakce taky. Ledger Genuine Check proto projde, protože ověřuje jen ten čip. Ledger to ostatně sám píše na své podpoře. Kryptografii tu nikdo neprolamoval, stačilo odposlechnout to, co peněženka sama ukáže člověku.
A proč LTE? Implantát nepotřebuje vaši Wi-Fi ani spárovaný telefon a jeho provoz ve své síti neuvidíte. Stačí, když peněženku zapnete.
Tři generace implantátu
Implantát se postupně zdokonaloval a s každou verzí je po otevření krytu hůř vidět.
- 1. generace: deska připojená k displeji tenkými lakovanými drátky, kvůli místu menší baterie. Po otevření je to vidět hned.
- 2. generace: ohebná deska (flex DPS) a menší baterie, STM32 pod baterií, anténa přelepená páskou.
- 3. generace: černě lakovaná flex deska místo pěnové podložky pod OLED, originální baterie, odbroušené značení. Po otevření vypadá jako obyčejný Nano X, prozradí ho jen tenká anténa podél horní hrany.
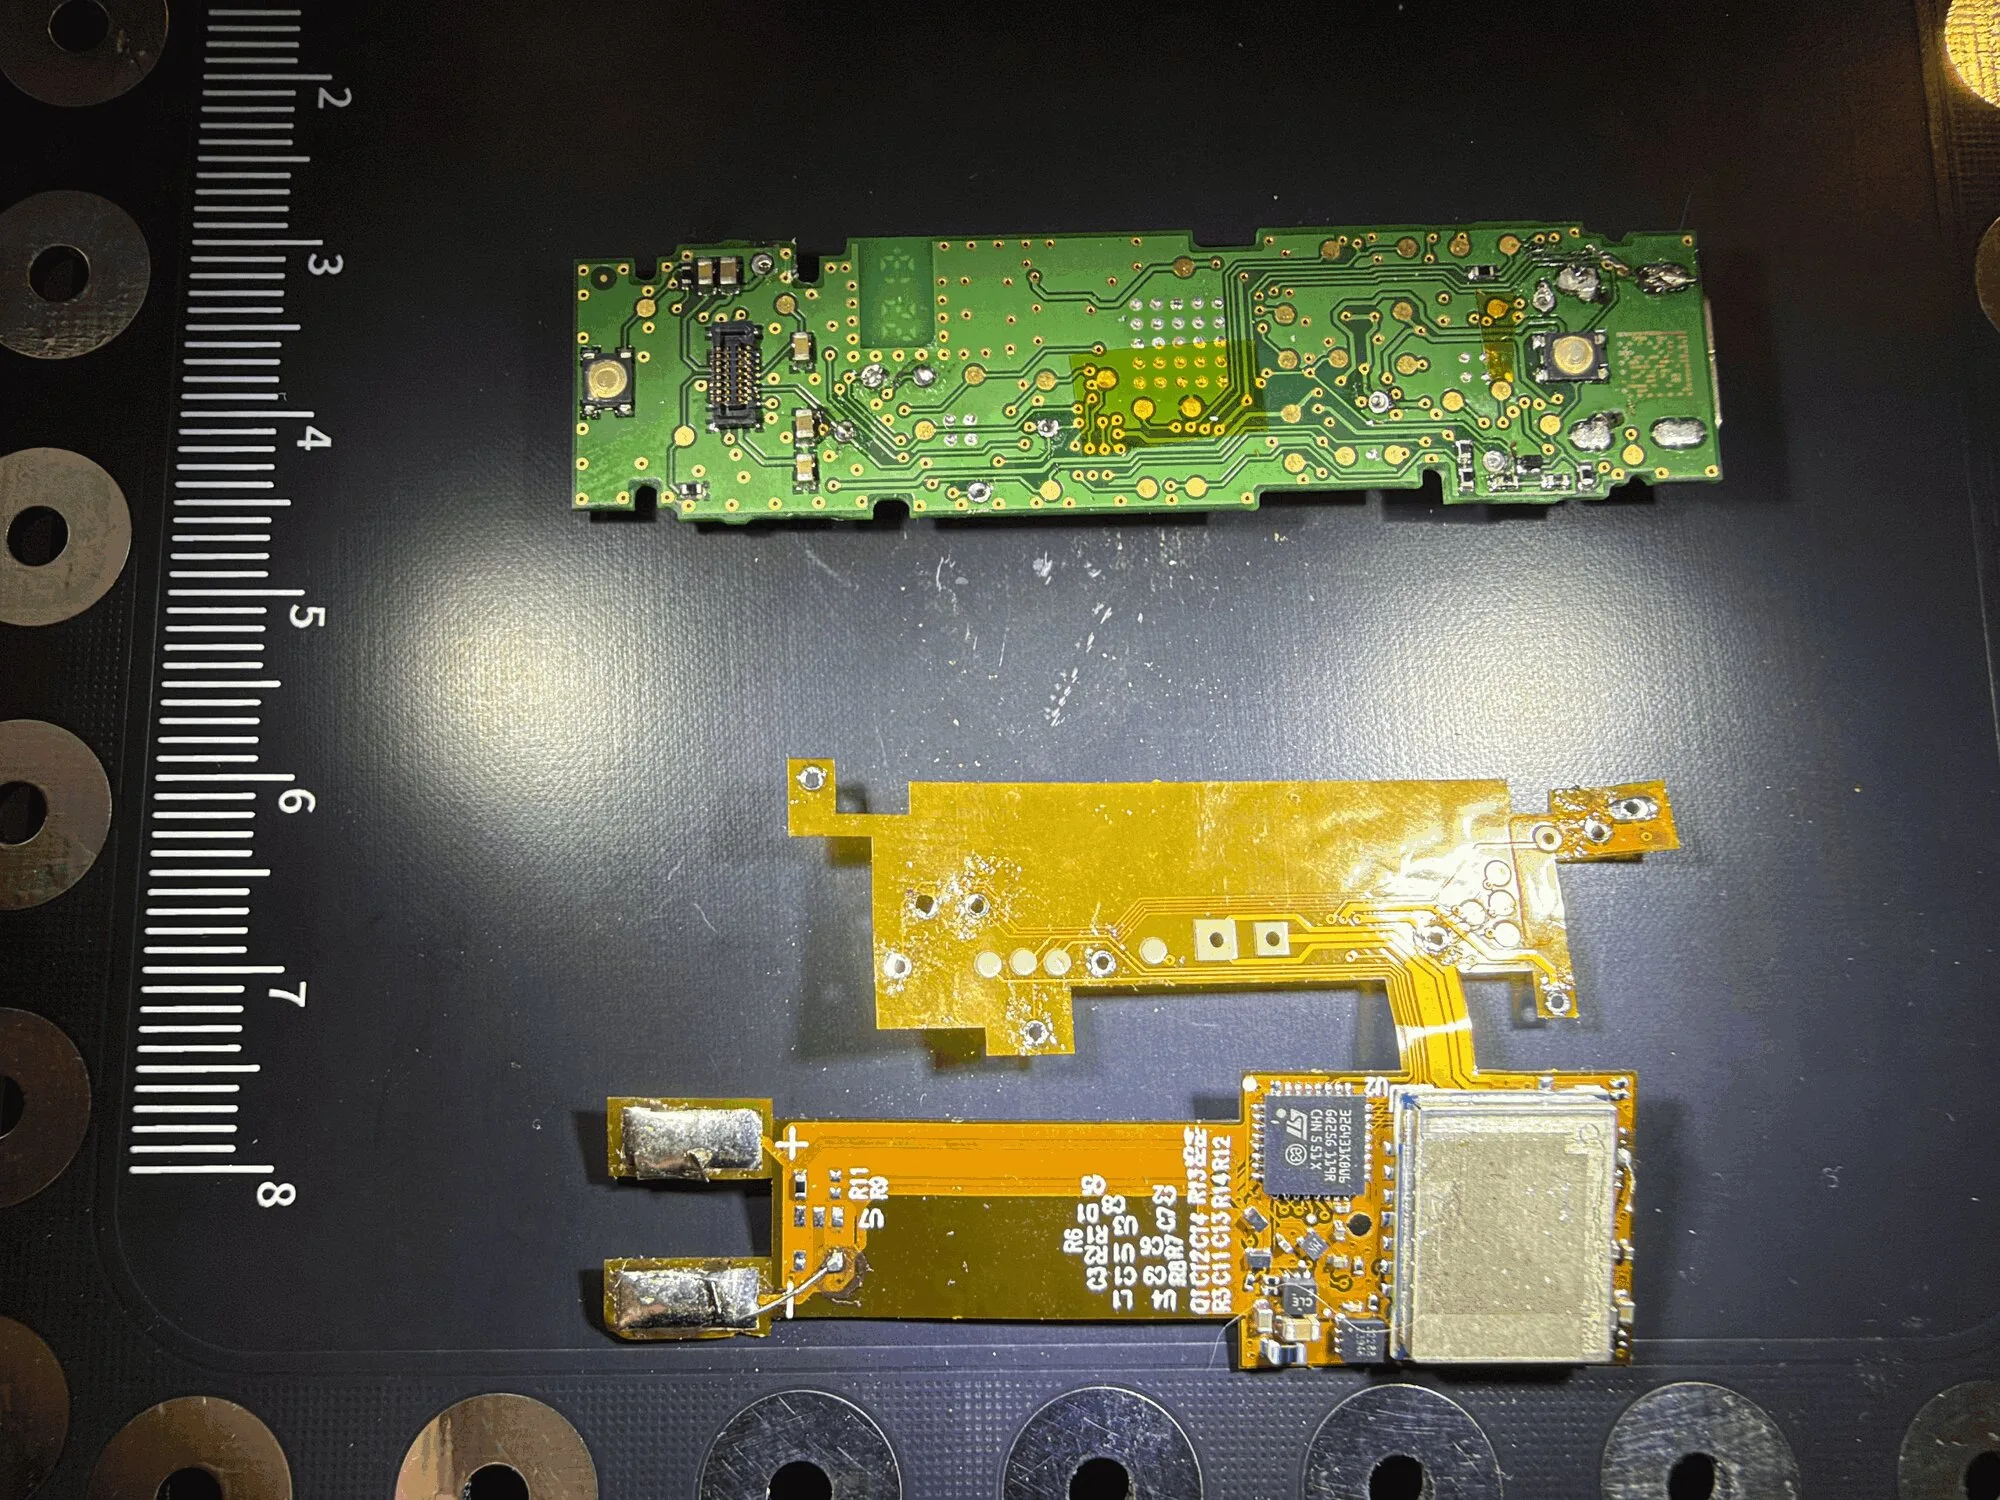
Karpelès odhaduje, že implantát je hotový produkt s výrobní linkou a návodem, který někdo prodává těm, kdo ho do peněženek montuje. Novou verzi našel i v singapurském Flexu.
Starší případy, které našel hardwarový hacker Joe Grand v Trezor One a Model T z bazaru a TikTok shopu, byly jiné. Útočníci tam vyměnili celý mikrokontrolér a peněženka generovala jednu z asi tuctu předem připravených seed frází. To umí odhalit kontrola entropie v Trezor Suite. Proti novému implantátu ale nepomůže, protože ten seed negeneruje, jen ho čte z displeje.
Pagery, brýle a peněženky
Celé mi to připomíná dvě vojenské operace z posledních let. Obě stavěly na stejném principu: nenapadnout samotnou oběť, ale cestu.
V září 2024 najednou vybuchly v Libanonu a Sýrii tisíce pagerů členů Hizballáhu. Hnutí na pagery přešlo záměrně, protože se bálo sledování mobilů. Pagery AR-924 nesly značku tchajwanské Gold Apollo, vyráběla je ale budapešťská BAC Consulting s licencí na značku. Podle New York Times šlo o krycí firmu izraelské rozvědky. V každém pageru byly až 3 gramy výbušniny a měsíce je nikdo neodhalil.
V únoru 2025 začaly ruským pilotům FPV dronů vybuchovat brýle přímo na hlavě. Skyzone Cobra X v4, běžný model na obou stranách fronty, s 10 až 15 gramy plastické trhaviny u spánku. Ukrajinská rozvědka HUR koupila velkou várku těchto brýlí, upravila ji pro dálkové odpálení a „ruské dobrovolnické organizace“ ji předaly jednotkám jako dar. Takhle došlo asi 80 sad, nejméně osm pilotů bylo vážně zraněno. Některé zásilky Rusové zachytili jen proto, že krabice vypadaly jako už jednou otevřené.
U pagerů se útočník dostal do řetězce přes licencovanou značku, u brýlí přes dobrovolnické dary a u peněženek přes autorizovaného prodejce. Pokaždé tedy přes kanál, kterému oběť věřila.
Rozdíl je samozřejmě v důsledcích. U pagerů a brýlí šlo o vojenské operace státních služeb a lidské životy, tady o peníze. Kdo za implantáty stojí, zatím nikdo neví.
Co dělat
Pokud jste peněženku koupili u CryptoBilis (včetně obchodu na Tokopedia) od března 2026:
- Už ji používáte? Převeďte prostředky do nové peněženky s novým seedem. Starý seed nezadávejte nikam, už může být v cizích rukách.
- Ještě ji nemáte nastavenou? Nenastavujte ji.
- Napište podpoře výrobce. Trezor, Ledger i OneKey nabízejí výměnu, zařízení si nechte.
Pro všechny ostatní:
- Kupujte přímo od výrobce nebo od prodejce, kterého uvádí na svém webu.
- Peněženku z bazaru, Marketplace nebo TikTok shopu? Raději ne.
- Vážení ani rozebírání není spolehlivý test a otevření může zařízení poškodit.
- Čekejte phishing, podobně jako po útoku na Loxone. Výrobce vás o seed nikdy žádat nebude.
- Na větší částky zvažte multisig s peněženkami od různých výrobců. Jeden napadený kus pak nestačí.
Zdroje
Trezor: Implant reported in a Trezor sold by CryptoBilis
Tibane Labs: Ledger Nano X, the spy implant
Forklog: Ledger Donjon o LTE implantátu
Altcoin Buzz: dvě verze implantátu a reakce výrobců
Boxmining: fotky, prodejci a odhady ztrát
CriptoNoticias: nRF9151 a tři generace
The Block: MediaMarkt zastavil prodej Ledgerů
Živě.cz: implantáty v kryptopeněženkách
ASIS: pagery a supply chain
Kyiv Independent: HUR a FPV brýle




Žádné sociální komentáře k dispozici.